Ich möchte mit diesem aktuellen Beispiel aufzeigen, wie Phishing erfolgreich ablaufen kann und wie man es trotzdem erkennen kann.
Vorbereitungen
Ein lokaler Handwerksbetrieb in unserer Nähe wurde gehackt. Damit wird in Zukunft vermehrt zu rechnen sein. Zum einen werden im Moment sehr viele Sicherheitslücken mit KI gefunden und zum anderen eben auch Sicherheitslücken, die ganz viele betreffen, wie letzte Woche die PHP2Shell Lücke. Die Angreifer sind in unserem aktuellen Fall wohl zu Mailadressen aus dem Kundenstamm des Handwerksbetriebs gekommen.
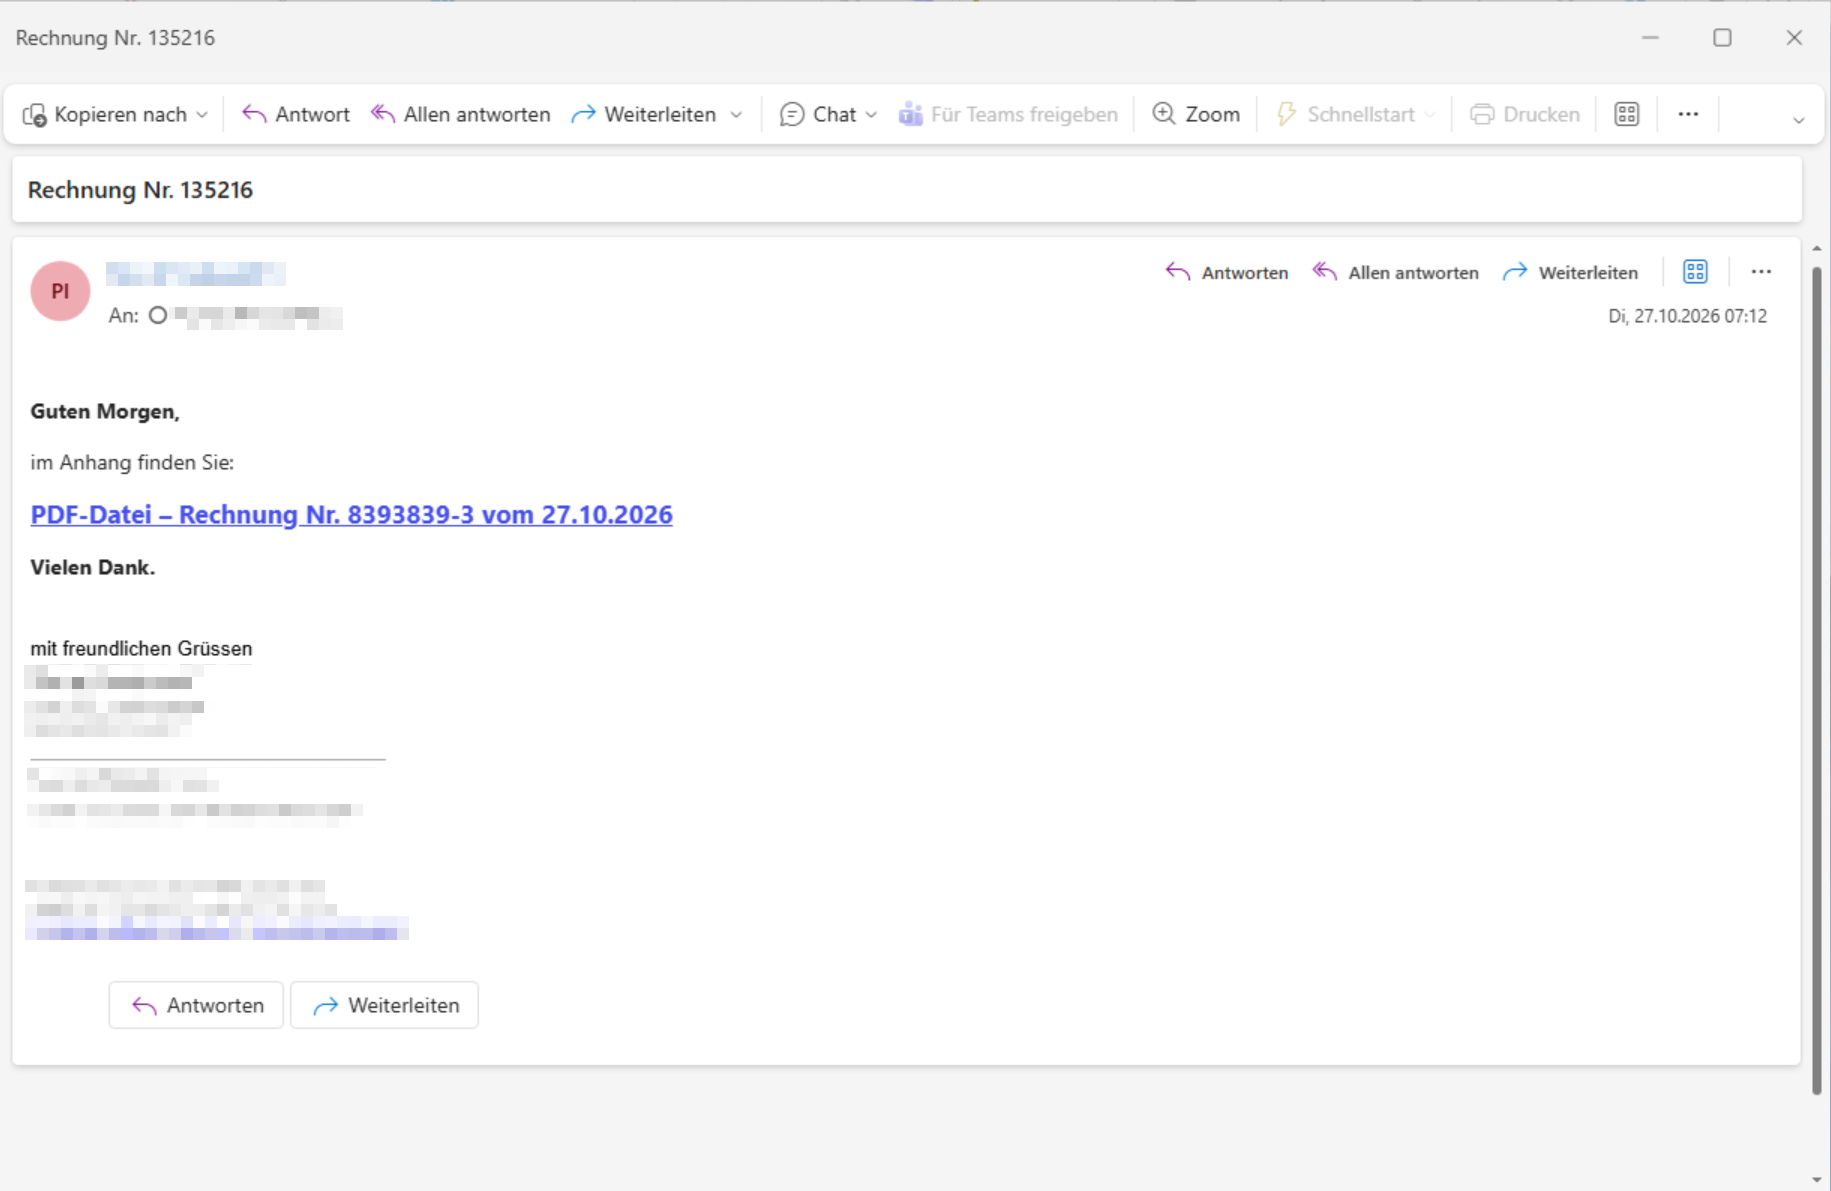
So konnten die Angreifer Mails erstellen, die plausibel erschienen. Richtige Signatur (aus Datenschutzgründen unkenntlich gemacht), richtige Ansprechperson,… und ganz grundsätzlich eine Firma, die unserer Schule schon Rechnungen gestellt hat.
Hinweise
Wie bereits erwähnt, ein paar Hinweise, mit denen man das sehr gut gemachte Phishing trotzdem hätte erkennen können.
An: Feld
Der Absender war plausibel (Mitarbeiter des Handwerksbetriebs). Beim An: Feld war er aber nochmals eingetragen. Dies wird gemacht, wenn man eine Mail an viele verschiedene Personen schicken möchte, die sich gegenseitig aber nicht sehen sollen (BCC Feld). Bei einer Rechnung wird es ja kaum der Fall sein, dass andere Personen mit der gleichen Rechnung angeschrieben werden. Das aber nur der Vollständigkeit halber. Mir ist es auch erst beim zweiten Mal aufgefallen.
Link
Bei mir passiert das schon ganz automatisch. Bevor ich auf einen Link in einer Mail klicke, achte ich auf die Adresse, die unter der Hand angezeigt wird.
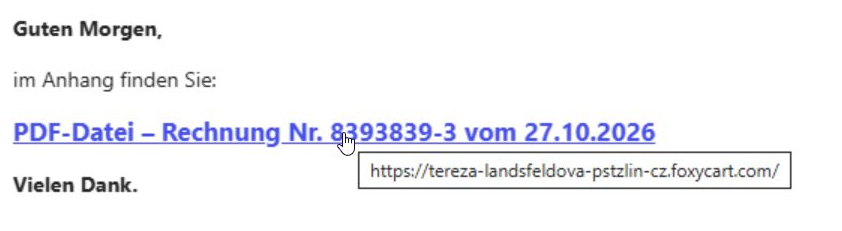
Bei diesem Link sollten einem schon zum ersten Mal die Alarmglocken läuten.
Windows-Anmeldung
Wenn man trotzdem auf den Link geklickt hat, wurde man aufgefordert, sich mit dem Microsoft Konto anzumelden und die Multifaktorauthentifizierung in der Authenticator App zu bestätigen. Das wäre der eindeutigste Hinweis gewesen. Wenn man sich mit dem Microsoft-Konto (inklusive Bestätigung mit der Authenticator-App) anmelden muss, sollte man wissen, wieso das passiert.
Wenn man also nach dem Klicken auf einen Link aufgefordert wird, sich mit dem Microsoft-Konto anzumelden, sollten daher alle Alarmglocken läuten.
Blick aus der IT…
Hier noch ein paar Hintergrundinformationen für Interessierte.
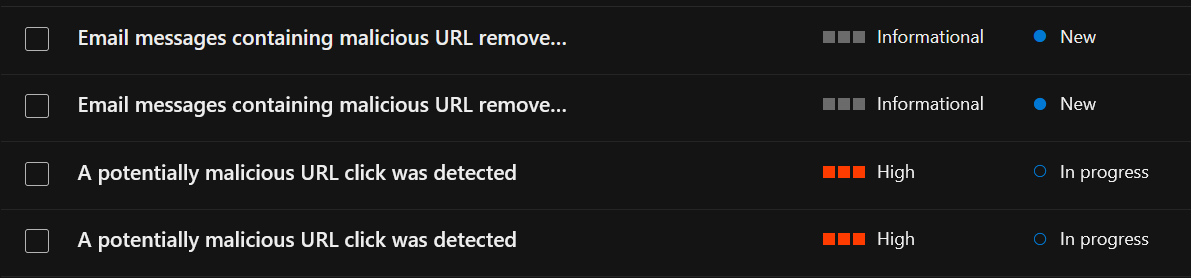
Defender hat erkannt, dass auf diesen Link geklickt wurde (a potentially malicious URL click was detected). Danach hat er die Mails in die Quarantäne verschoben (Email messages containing a malicious URL removed after delivery). Aber da war es halt schon zu spät.
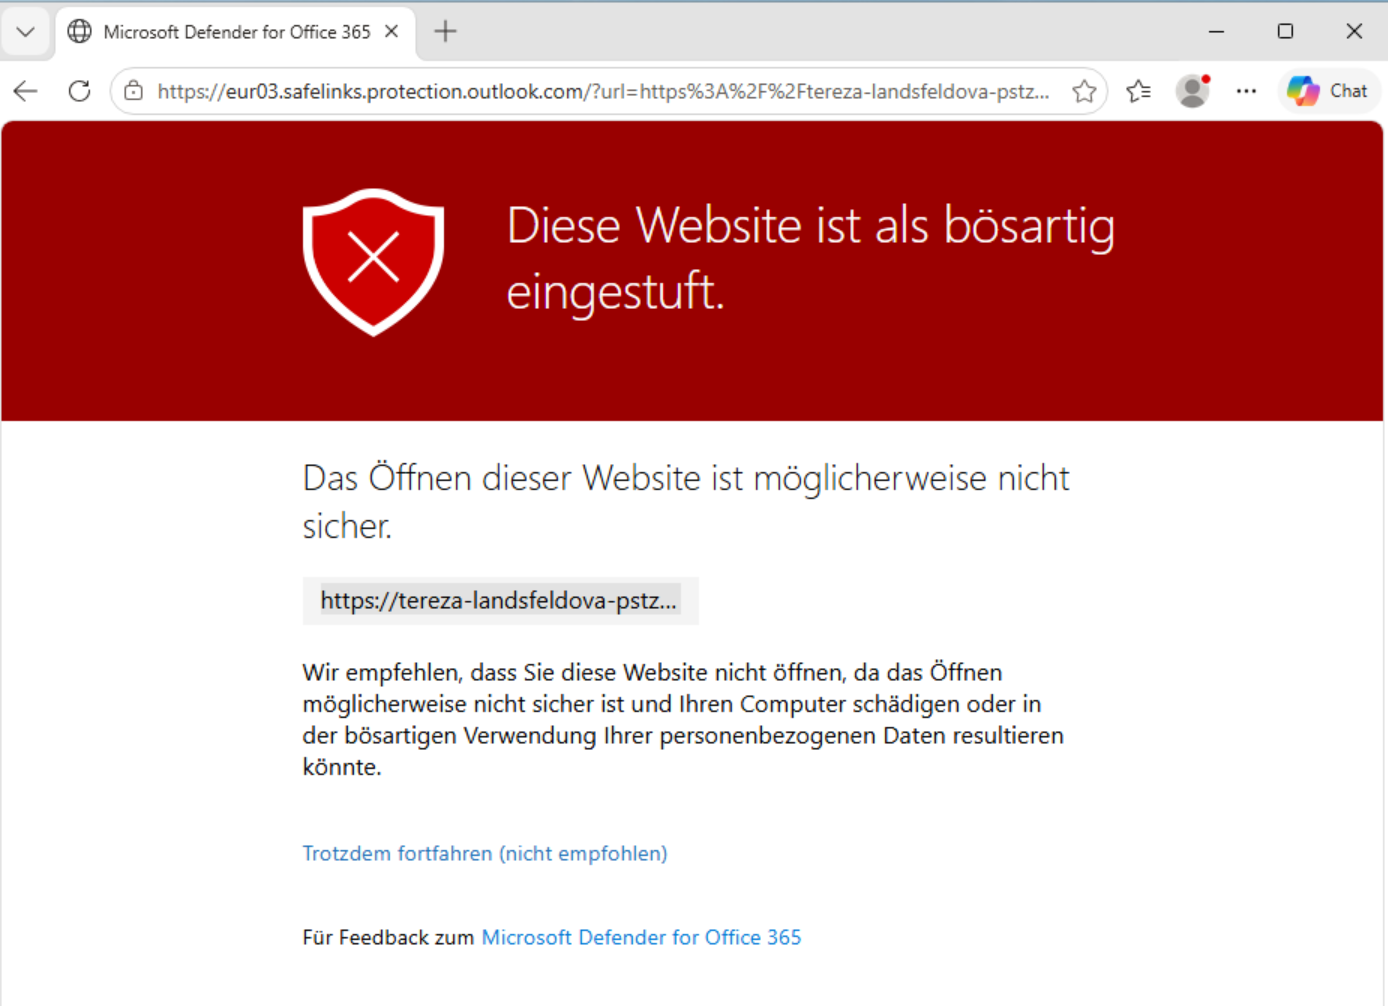
Kurz danach hat Microsoft auch für Privatkunden im Edge den Link als bösartig gekennzeichnet. Man wurde also gar nicht mehr aufgefordert, sich mit den Microsoft-Konto-Daten anzumelden.
Es ist davon auszugehen, dass die betroffenen Konten kompromittiert sind. Aus diesem Grund sollte man das Passwort zurücksetzen (Reset password) und auch die angemeldeten Sitzungen widerrufen (Revoke sessions).
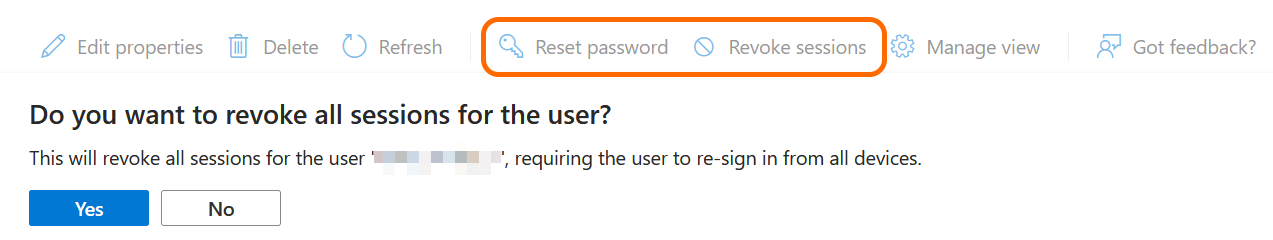
Somit ist sichergestellt, dass ein allfälliger Angreifer auch abgemeldet wird und sich danach nicht mehr anmelden kann. Zur Sicherheit kann man noch einen vollständigen Virenscan auf den betroffenen Computern auslösen.

