Durch einen anderen Blog bin ich auf folgende Infografiken aufmerksam gemacht worden.

Infographic by- GO-Gulf.com Web Design Company

Infographic by- Shanghai Web Designers
Durch einen anderen Blog bin ich auf folgende Infografiken aufmerksam gemacht worden.
Infographic by- GO-Gulf.com Web Design Company
Infographic by- Shanghai Web Designers
Es geht zwar um Deutschland und es geht um die Verkürzung der Gymnasialzeit. Aber vieles Grundsätzliches aus diesem Brief eines Vaters an seine 10-jährige Tochter trifft auch für die Schulen in der Schweiz zu.
Absolut lesenswert, wenn auch etwas länger. Zum Artikel.

Letztes Jahr konnten wir das Übertrittsformular aus der Primar in die Oberstufe noch nicht automatisch erstellen lassen. Nun habe ich die Formeln angepasst, damit nun die Promotionsnoten aus dem 2. Semester der 5. Klasse und aus dem 1. Semester der 6. Klasse automatisch eingetragen werden (unabhängig davon, in welchem Semester man das Formular ausdruckt).
Hier der entsprechende Auszug aus dem zweiseitigen Formular: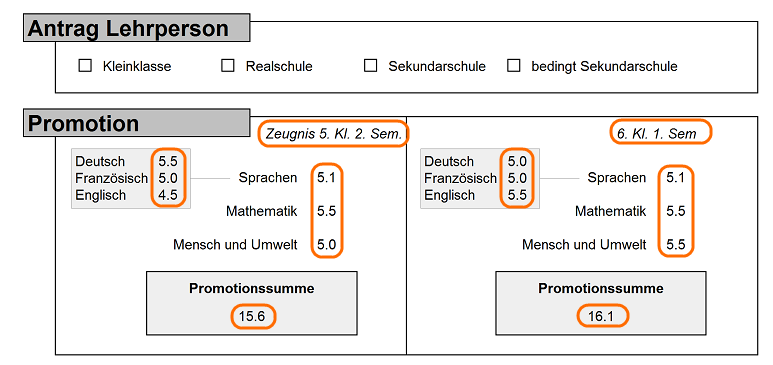
Dieses und die anderen Formulare kann man herunterladen und für seine Schulgemeinde anpassen.
Heute wurde ich auf ein Mail aufmerksam gemacht, das scheinbar schon einige unserer Lehrpersonen erhalten haben. Gesendet von einem bekannten Absender (in dem Fall einem Schüler), mit Betreff “amazing!” und als einzigem Inhalt einem Link “Click here to see the attached photos”

Man kann immer wieder beobachten, das Spammails scheinbar von Absendern kommen, die man kennt. Die Absenderadresse kann sehr einfach gefälscht werden. Wenn ein Computer von einem Virus oder Trojaner infiziert ist, kann sein Adressbuch ausgelesen werden. Die Chance, dass sich die Personen aus diesem Adressbuch kennen, ist relativ hoch. Ebenso wie die Chance erhöht ist, dass Personen auf einen Link aus einem Mail mit bekanntem Absender klicken. Weitere Informationen zu gefälschten Absenderadressen finden sich hier.
Was passiert, wenn man auf den Link klickt?
In diesem Beispiel kann man schön sehen, dass in dem Link die Adresse der angeschriebenen Person steckt.

Wenn man also nun auf den Link klickt, bestätigt man, dass diese E-Mailadresse benutzt wird. Listen mit solchen E-Mailadressen werden unter Spammern gehandelt, sind also bares Geld wert.
Noch schlimmer kann es kommen, wenn diese Seite mit Malware verseucht ist und man sich auf diesem Weg einen Virus, Trojaner… einfängt. Dazu werden Sicherheitslücken in verschiedenen Produkten wie Internetbrowser oder Plugins wie Adobe Flash etc. ausgenutzt.
Wenn Ihr Rechner Schwachstellen hat, reicht es also aus, eine solche Internetseite zu besuchen, um sich einen Schädling einzufangen. Weil der Nutzer davon nichts bemerkt und auch gar nichts weiter dazu beitragen muss – etwa auf eine Datei klicken -, nennt man diesen Infektionsweg Drive-by-Download (also im "Vorbeifahren").
Weitere Informationen zu solcher Malware und deren Verbreitung finden sich hier.
Was kann man tun?
Wichtig ist, die Systeme laufend aktuell zu halten, also alle Updates einzuspielen. (Betriebssystem, Browser, Plugins, Virenschutz…..). Trotzdem bleibt eine Restgefahr. Diese Updates können nämlich nur vor dem schützen, was sie bereits kennen. Es gibt aber Sicherheitslücken, die ausgenutzt werden, bevor es einen Patch vom Hersteller dafür gibt. Man spricht dann von einem sogenannten “zero-day-exploit”, also einer Möglichkeit, Malware zu verbreiten, für die es noch kein “Gegengift” gibt. Gegen “zero-day-exploits” hilft nur, nicht überall draufzuklicken, wo man könnte.
In diesem Blogbeitrag habe ich vom Informatikbiber in der Schweiz berichtet.
Nun wurde unsere Schule sogar 2. in der Kategorie Schuljahr 7/8

Nun haben wir den Preis für den 2. Platz per Post erhalten: ein RoboKit von RoboRobo.

Durch den Blog der diesjährigen Teilnehmer des CAS Medienpädagogik bin ich auf eine Sendung in der ZDF Mediathek aufmerksam gemacht worden: “Hilfe, ich bin nackt!”
Da wird mit Hilfe von Fachpersonen aufgezeigt, was für Spuren wir überall hinterlassen.

Spannend zum Beispiel die Smartphone App, die mit der TU Darmstadt entwickelt wurde, um div. persönliche Daten vom App-Benutzer auszulesen. Auch spannend ist die professionelle Recherche zu Thomas, der freiwillig an dem Test mitgemacht hat. Mit den Resultaten konfrontiert, gibt er sich zuerst ganz cool, wirkt dann aber doch verunsichert, als er den ganzen Umfang der Informationen erkennt…

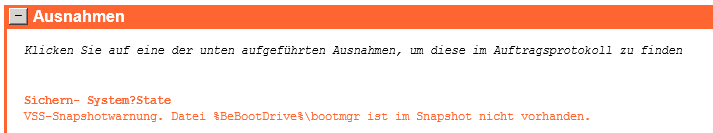
Bei einer neuen Backup Exec Installation hatte ich folgende Fehlermeldung bei einem Backup mit ausgewältem “Systemstatus”: “VSS-Snapshotwarnung. Datei %BeBootDrive%\bootmgr ist im Snapshot nicht vorhanden.”
Auf der Supportseite von Symantec fand ich dann eine Beschreibung meines Problems mit der passenden Lösung.

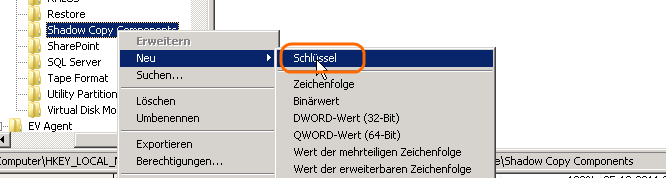
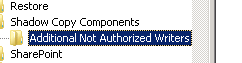
Gemäss dieser Anleitung kann man im Registrierungseditor unter “HKEY_LOCAL_MACHINE\SOFTWARE\Symantec\Backup Exec for Windows\Backup Exec \Engine\Shadow Copy Components\” einen neuen Schlüssel “Additional Not Authorized Writers” erstellen.
Nun kann man bei diesem Schlüssel eine neue Zeichenfolge mit dem Namen “ASR” und dem Wert “{BE000CBE-11FE-4426-9C58-531AA6355FC4}” erstellen.
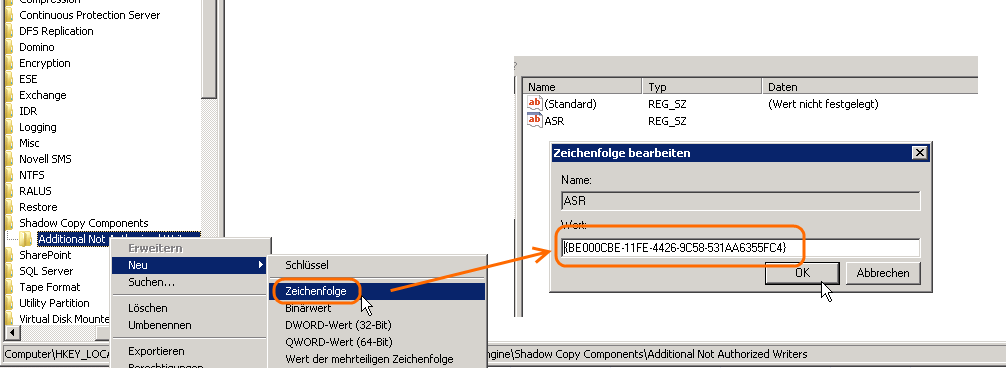
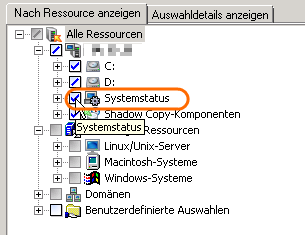
Damit der “Systemstatus” korrekt gesichert werden kann, muss man jetzt noch den Auftrag aktualisieren. Gemäss Supportseite kann man dazu den Auftrag löschen und erneut erstellen oder den Systemstatus ausschliessen und anschliessend wieder hinzufügen.
Während einer kurzen Zeit war es möglich, an private Bilder aus Facebook heranzukommen. Unter anderem sind so private Bilder von Facebook-Gründer Mark Zuckerberg ins Internet gelangt.

Scheinbar wurde der Fehler in der Zwischenzeit behoben.
Es zeigt sich einmal mehr, dass es einen Grundsatz gibt, wenn man nicht möchte, dass einem einmal veröffentlichtes wieder unangenehm einholt.
Veröffentliche keine Dinge, von denen du nicht möchtest, dass sie irgendwann auch ausserhalb der Zielgruppe erscheinen.
Es hat sich in der Vergangenheit zu oft gezeigt, dass social networks oder auch andere Cloud-Dienste Sicherheitsmängel hatten und fremde Personen Zugang zu den Informationen bekamen. Wenn aber nur Dinge veröffentlicht sind, zu denen ich stehen kann, ist es nicht so schlimm. Wahrscheinlich hat auch Mark Zuckerberg kein Problem damit, dass man diese Fotos von ihm nun kennt.
Aber es gibt wohl viele Schüler/-innen, die Fotos von sich veröffentlichen, von denen sie nicht wollen, dass mehr als “die Freunde” sie sehen. Auf dieses Problem müsste man in der Medienpädagogik auch hinweisen.
Mit Forefront kann man für verschiedene Clients verschiedene Richtlinien mit entsprechenden Ausschlüssen erstellen.
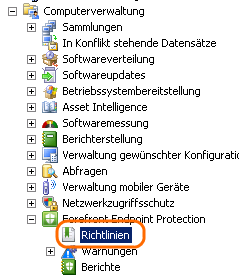
Nachdem man eine neue Richtlinie ausgewählt und einen Namen vergeben hat, kann man eine entsprechende Vorlage auswählen.
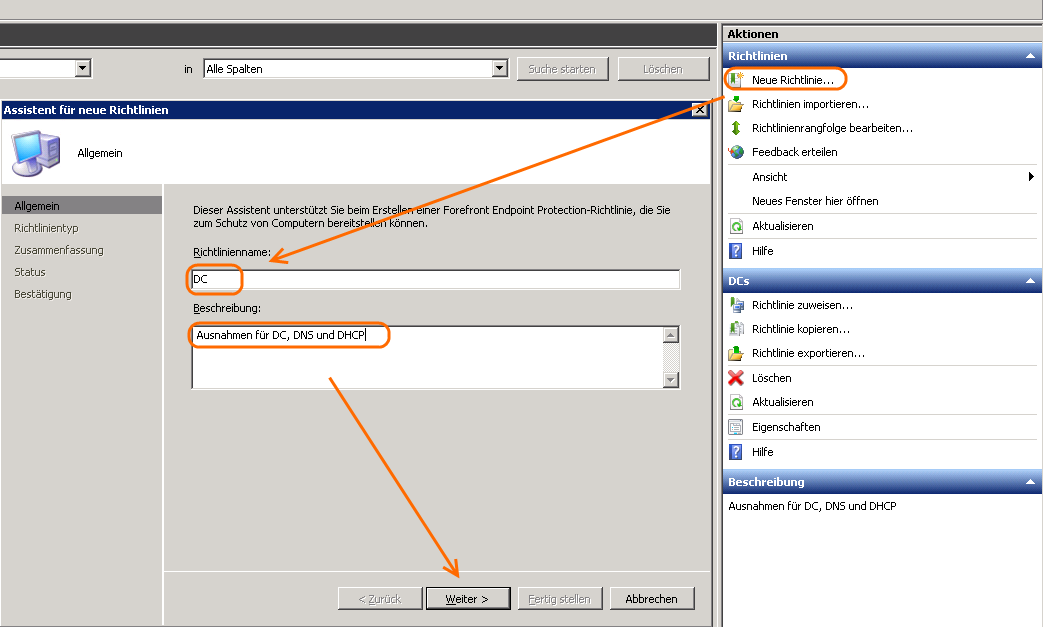
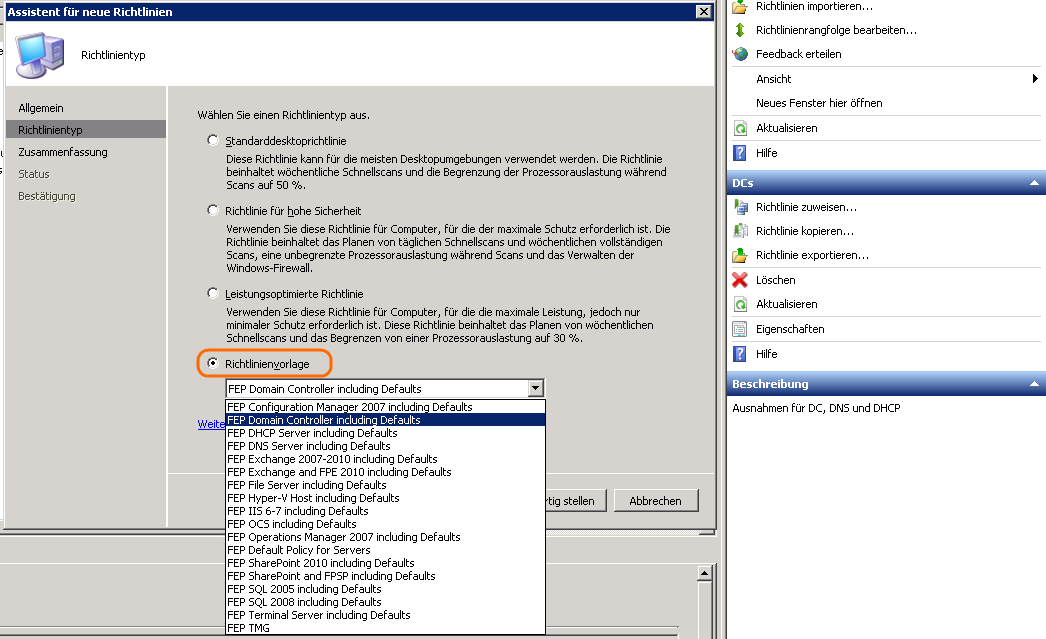
Um eine Richtlinie für einen Server zu erstellen, der Domänencontroller, DNS-Server und DHCP-Server ist, habe ich einfach die drei Richtlinienvorlagen genommen und die Ausschlüsse in einer Richtlinie zusammengefasst.
Nun muss man diese Richtlinie nur noch der entsprechend vorbereiteten Sammlung zuweisen.
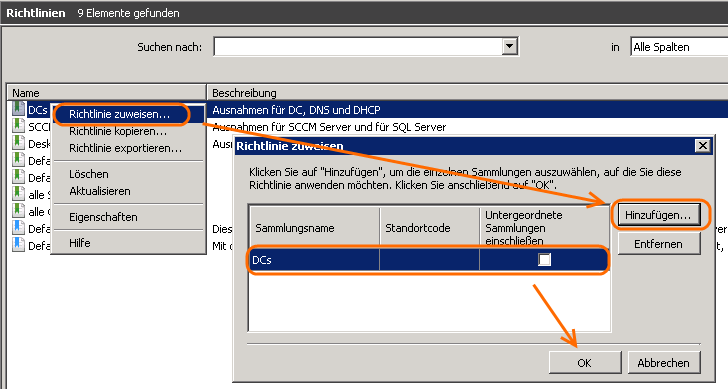
Ab der nächsten Synchronisierung der Richtlinie werden diese Ausschlüsse bei Forefront berücksichtigt.
Berner Gesundheit, eine Stiftung für Gesundheitsförderung und Suchtfragen hat heute eine neue Webseite zum Thema neue Medien aufgeschaltet.
Die Website www.cybersmart.ch ist Bestandteil des Projektes cybersmart, das die Berner Gesundheit im Auftrag der Gesundheits- und Fürsorgedirektion des Kantons Bern durchführt und dient allgemeinen Informationszwecken. Die Inhalte dieser Website stellen ein unverbindliches Informationsangebot dar.

 ictschule
